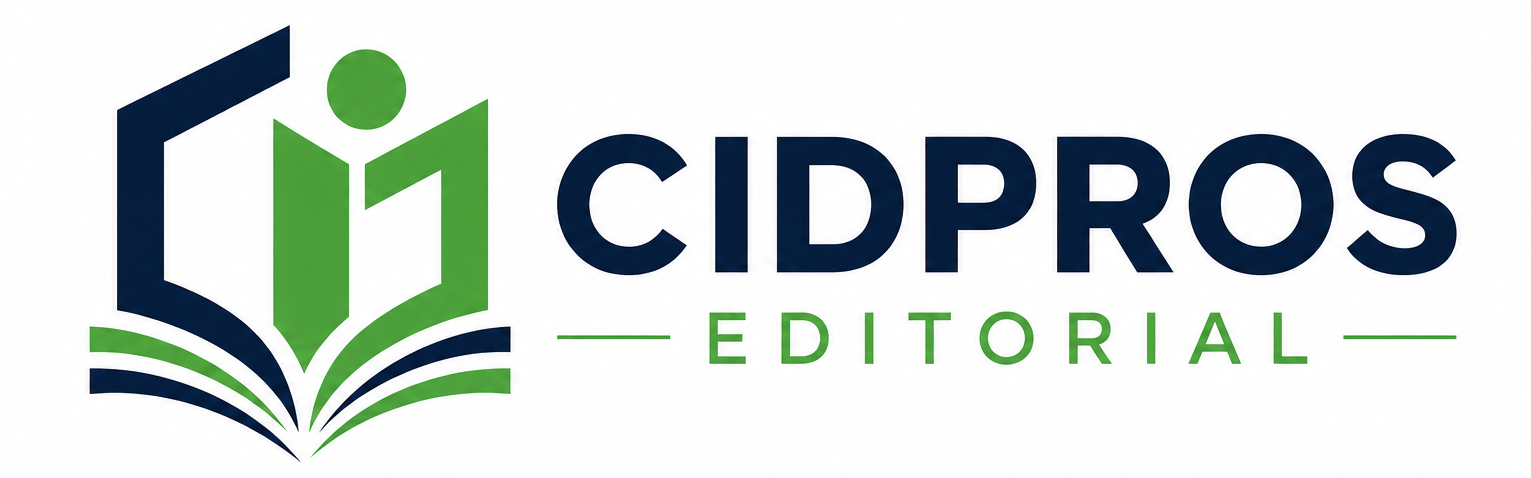
La protección de datos personales y la privacidad constituyen dimensiones esenciales para garantizar los derechos individuales en una sociedad caracterizada por la circulación permanente de información digital. Esta obra analiza los fundamentos jurídicos de la privacidad, las categorías de datos protegidos y los principios que deben orientar su tratamiento, considerando la relación entre intimidad, autodeterminación informativa y control sobre la información personal. Asimismo, examina las etapas del tratamiento de datos en entornos digitales, los procesos de recolección, almacenamiento, transferencia, elaboración de perfiles y utilización de sistemas automatizados e inteligencia artificial. El libro aborda también el consentimiento, la transparencia y los principales derechos reconocidos a los titulares, así como las obligaciones de responsables y encargados del tratamiento. Se estudian las vulneraciones de seguridad, filtraciones, daños, infracciones, sanciones y mecanismos de reparación disponibles frente a afectaciones de la privacidad. Finalmente, se desarrollan los sistemas de cumplimiento normativo, las políticas internas, la protección de datos desde el diseño y por defecto, las evaluaciones de impacto, las medidas de seguridad, la auditoría y los mecanismos institucionales y jurídicos de tutela. La obra ofrece una visión integral orientada a comprender los desafíos jurídicos y organizativos de la protección de datos en el entorno digital contemporáneo.
Agahari, W., Ofe, H., & de Reuver, M. (2022). It is not (only) about privacy: How multi-party computation redefines control, trust, and risk in data sharing. Electronic Markets, 32(3), 1577-1602. https://doi.org/10.1007/s12525-022-00572-w
Alaattinoğlu, A. (2022). Rethinking Explicit Consent and Intimate Data: The Case of Menstruapps. Feminist Legal Studies, 30(2), 157-179. https://doi.org/10.1007/s10691-021-09486-y
Bessant, C., & Schnebbe, M. (2022). Does the GDPR offer a solution to the ‘problem’ of sharenting? Datenschutz und Datensicherheit, 46(6), 352-356. https://doi.org/10.1007/s11623-022-1618-3
Bohn, L., & Schiereck, D. (2023). Regulation of data breach publication: the case of US healthcare and the HITECH act. Journal of Economics and Finance, 47(2), 386-399. https://doi.org/10.1007/s12197-022-09607-6
COIP. (2014). Código Orgánico Integral Penal. Suplemento del Registro Oficial No. 180, 10 de febrero de 2014: https://www.defensa.gob.ec/wp-content/uploads/downloads/2021/03/COIP_act_feb-2021.pdf
Constitución de la República del Ecuador. (2008). Registro Oficial No. 449, 20 de octubre de 2008: https://www.defensa.gob.ec/wp-content/uploads/downloads/2021/02/Constitucion-de-la-Republica-del-Ecuador_act_ene-2021.pdf
Convención Americana sobre Derechos Humanos (Pacto de San José). (1969). San José, Costa Rica, 22 de noviembre de 1969: https://www.oas.org/es/cidh/mandato/documentos-basicos/convencion-americana-derechos-humanos.pdf
Custers, B., & Heijne, A.-S. (2022). The right of access in automated decision-making: The scope of article 15(1)(h) GDPR in theory and practice. Computer Law & Security Review, 46, 105727. https://doi.org/10.1016/j.clsr.2022.105727
Declaración Universal de Derechos Humanos. (1948). Resolución 217 A (III) de la Asamblea General, 10 de diciembre de 1948: https://www.un.org/es/about-us/universal-declaration-of-human-rights
Dexe, J., Franke, U., Söderlund, K., van Berkel, N., Jensen, R., Lepinkäinen, N., & Vaiste, J. (2022). Explaining automated decision-making: a multinational study of the GDPR right to meaningful information. The Geneva Papers on Risk and Insurance - Issues and Practice, 47(3), 669-697. https://doi.org/10.1057/s41288-022-00271-9
Fan, J. (2023). Legal Policies Failing on Data Breaches?–An Empirical Study of U.S. Information Security Law Implementations. Procedia Computer Science, 221, 971-978. https://doi.org/10.1016/j.procs.2023.08.076
Georgiou, D., & Lambrinoudakis, C. (2021). Data Protection Impact Assessment (DPIA) for Cloud-Based Health Organizations. Future Internet, 13(3), 66. https://doi.org/10.3390/fi13030066
Issaoui, A., Örtensjö, J., & Islam, M. (2023). Exploring the General Data Protection Regulation (GDPR) compliance in cloud services: insights from Swedish public organizations on privacy compliance. Future Business Journal, 9, 107. https://doi.org/10.1186/s43093-023-00285-2
Kim, N., Oh, H., & Choi, J. (2023). A privacy scoring framework: Automation of privacy compliance and risk evaluation with standard indicators. Journal of King Saud University - Computer and Information Sciences, 35(1), 514-525. https://doi.org/10.1016/j.jksuci.2022.12.019
Kurtz, C., Wittner, F., Semmann, M., Schulz, W., & Böhmann, T. (2022). Accountability of platform providers for unlawful personal data processing in their ecosystems – A socio-techno-legal analysis of Facebook and Apple's iOS according to GDPR. Journal of Responsible Technology, 9, 100018. https://doi.org/10.1016/j.jrt.2021.100018
Kutschera, S. (2023). Incidental data: observation of privacy compromising data on social media platforms. International Cybersecurity Law Review, 4(1), 91-114. https://doi.org/10.1365/s43439-022-00071-w
Ley Orgánica de Garantías Jurisdiccionales y Control Constitucional. (2009). Segundo Suplemento del Registro Oficial No. 52, 22 de octubre de 2009: https://isspol.org.ec/wp-content/uploads/2026/04/LEY-ORGANICA-DE-GARANTIAS-JURISDICCIONALES-Y-CONTROL-CONSTITUCIONAL.pdf
Ley Orgánica de Protección de Datos Personales. (2021). Quinto Suplemento del Registro Oficial No. 459, 26 de mayo de 2021: https://isspol.org.ec/wp-content/uploads/2025/05/LEY_ORGA_NICA_DE_PROTECCIA_N_DE_DATOS_PERSONALES-1.pdf
Ley Orgánica de Transparencia y Acceso a la Información Pública. (2023). Segundo Suplemento del Registro Oficial No. 245, 7 de febrero de 2023: https://www.gob.ec/sites/default/files/regulations/2023-10/Lotaip-2023.pdf
Lorè, F., Basile, P., Appice, A., de Gemmis, M., Malerba, D., & Semeraro, G. (2023). An AI framework to support decisions on GDPR compliance. Journal of Intelligent Information Systems, 61(2), 541-568. https://doi.org/10.1007/s10844-023-00782-4
Martínez-Jara, J., & Pérez-Ycaza, J. (2022). Protección de datos personales en la historia clínica electrónica bajo el marco legal ecuatoriano. IUSTITIA SOCIALIS, 7(1), 776-801. https://doi.org/10.35381/racji.v7i1.2203
Masuch, K., Greve, M., & Trang, S. (2021). What to do after a data breach? Examining apology and compensation as response strategies for health service providers. Electronic Markets, 31(4), 829-848. https://doi.org/10.1007/s12525-021-00490-3
Mitsilegas, V., Guild, E., Kuskonmaz, E., & Vavoula, N. (2023). Data retention and the future of large-scale surveillance: The evolution and contestation of judicial benchmarks. European Law Journal, 29(1-2), 176-211. https://doi.org/10.1111/eulj.12417
Moran Barreto, I. (2023). La Ley de protección de datos y su incidencia en los derechos digitales en Ecuador en el año 2022. Pro Sciences: Revista de Producción, Ciencias e Investigación, 7(48), 57-66. https://doi.org/10.29018/issn.2588-1000vol7iss48.2023pp57-66
Mühlhoff, R. (2021). Predictive privacy: towards an applied ethics of data analytics. Ethics and Information Technology, 23(4), 675-690. https://doi.org/10.1007/s10676-021-09606-x
Ojeda Bello, Z., & Cutié Mustelier, D. (2021). El derecho a la protección de datos personales en Cuba: desafíos en la era digital. Revista IUS, 15(48), 243-257. https://doi.org/10.35487/rius.v15i48.2021.689
Ordelin Font, J. (2022). La protección de datos personales en tiempos de pandemia: aspectos controvertidos desde la relación público-privada. Estudios en Derecho a la Información, 1(14), 29-56. https://doi.org/10.22201/iij.25940082e.2022.14.16892
Ordóñez Pineda, L., Correa Quezada, L., & Correa Conde, A. (2022). Políticas públicas y protección de datos personales en Ecuador: reflexiones desde la emergencia sanitaria. Estado & Comunes, 2(15), 77-97. https://doi.org/10.37228/estado_comunes.v2.n15.2022.270
Pacto Internacional de Derechos Civiles y Políticos. (1966). Resolución 2200 A (XXI) de la Asamblea General, 16 de diciembre de 1966: https://www.ohchr.org/es/instruments-mechanisms/instruments/international-covenant-civil-and-political-rights
Prados, L., Rabello, A., Souza Neto, J., & Orlandi, T. (2024). Componentes de governança da privacidade frente aos requisitos da Lei Geral de Proteção de Dados Pessoais. Perspectivas em Gestão & Conhecimento, 14(2), 24-49. https://doi.org/10.22478/ufpb.2236-417X.2024v14n2.59683
Reglamento General a la Ley Orgánica de Protección de Datos Personales (Decreto Ejecutivo No. 904). (2023). Tercer Suplemento del Registro Oficial No. 435, 13 de noviembre de 2023: https://www.cosede.gob.ec/wp-content/uploads/2023/12/REGLAMENTO-GENERAL-A-LA-LEY-ORG%C3%81NICA-DE-PROTECCION-DE-DATOS-PERSONALES_compressed-1.pdf
Rigaki, M., & Garcia, S. (2023). A Survey of Privacy Attacks in Machine Learning. ACM Computing Surveys, 56(4), 1-34. https://doi.org/10.1145/3624010
Ruohonen, J., & Hjerppe, K. (2022). The GDPR enforcement fines at glance. Information Systems, 106, 101876. https://doi.org/10.1016/j.is.2021.101876
Selzer, A. (2021). The appropriateness of technical and organisational measures under Article 32 GDPR. European Data Protection Law Review, 7(1), 120-128. https://doi.org/10.21552/edpl/2021/1/16
Thomas, L., Gondal, I., Oseni, T., & Firmin, S. (2022). A framework for data privacy and security accountability in data breach communications. Computers & Security, 116, 102657. https://doi.org/10.1016/j.cose.2022.102657
Turner, S., & Tanczer, L. (2024). In principle vs in practice: User, expert and policymaker attitudes towards the right to data portability in the internet of things. Computer Law & Security Review, 52, 105912. https://doi.org/10.1016/j.clsr.2023.105912
von Grafenstein, M., Jakobi, T., & Stevens, G. (2022). Effective data protection by design through interdisciplinary research methods: The example of effective purpose specification by applying user-Centred UX-design methods. Computer Law & Security Review, 46, 105722. https://doi.org/10.1016/j.clsr.2022.105722
Wulf, A., & Seizov, O. (2024). “Please understand we cannot provide further information”: evaluating content and transparency of GDPR-mandated AI disclosures. AI & SOCIETY, 39(2), 235-256. https://doi.org/10.1007/s00146-022-01424-z
Zambrano, A. D., Cedeño-Valarezo, L. C., Loor Morales, M. E., & Zambrano Zambrano, J. A. (2023). Análisis de los derechos a la intimidad y privacidad sobre los datos personales en la legislación Ecuatoriana. Informática y Sistemas, 7(1), 7-18. https://doi.org/10.33936/isrtic.v7i1.5793
CIDPROS EDITORIAL es una editorial académica comprometida con la difusión ética y responsable del conocimiento científico y con la promoción de publicaciones académicas de calidad.
CC BY 4.0 — Creative Commons Atribución 4.0 Internacional
Esta obra se distribuye bajo los términos de la licencia Creative Commons Atribución 4.0 Internacional (CC BY 4.0), que permite compartir y adaptar el material para cualquier propósito, incluso comercial, siempre que se otorgue el crédito correspondiente a los autores, se proporcione un enlace a la licencia y se indique si se realizaron cambios.